Délivrabilité d'un cold email : SPF, DKIM, DMARC et warm-up
Par Etienne DouillardPublié le 12 min de lecture
Résumé IA
Pas le temps de tout lire ?
Demandez à votre IA préférée de résumer cet article et d'en tirer les points utiles pour votre entreprise.
Sommaire
- Qu’est-ce que la délivrabilité d’un cold email ?
- À quoi servent SPF, DKIM et DMARC ?
- Que demandent Gmail et Yahoo aux expéditeurs ?
- Faut-il un domaine secondaire pour prospecter ?
- Comment chauffer une nouvelle adresse email (warm-up) ?
- Que sont les hard bounces et les soft bounces ?
- Pourquoi les plaintes pour spam pèsent-elles autant ?
- Comment garder une bonne délivrabilité dans la durée ?
- Sources
Vous pouvez écrire le meilleur cold email du monde : s’il arrive dans les indésirables, personne ne le lira. La délivrabilité, c’est la capacité de vos messages à atteindre la boîte de réception plutôt que le dossier spam. Elle repose sur quelques réglages techniques aux noms intimidants (SPF, DKIM, DMARC) et sur une bonne hygiène d’envoi. Ce guide les explique sans jargon, pour un dirigeant qui veut savoir quoi demander à son prestataire et quoi surveiller.
Qu’est-ce que la délivrabilité d’un cold email ?
La délivrabilité d’un cold email est la part de vos messages qui arrive réellement dans la boîte de réception principale du destinataire. Un message « envoyé » n’est pas forcément « délivré » : il peut être rejeté, classé en spam ou rangé dans un onglet que personne n’ouvre.
Les messageries comme Gmail ou Outlook décident en quelques millisecondes où placer chaque message. Pour cela, elles regardent trois choses :
- Votre identité : le message vient-il vraiment de votre domaine, ou quelqu’un l’usurpe-t-il ?
- Votre réputation : les messages déjà envoyés depuis ce domaine ont-ils été lus, supprimés ou signalés ?
- Votre comportement : envoyez-vous des volumes réguliers à des adresses qui existent, ou des rafales vers des listes douteuses ?
👉 Les deux premières se règlent en grande partie une fois pour toutes. La troisième dépend de chaque campagne, et c’est elle qui fait le plus souvent basculer un domaine en spam.
À quoi servent SPF, DKIM et DMARC ?
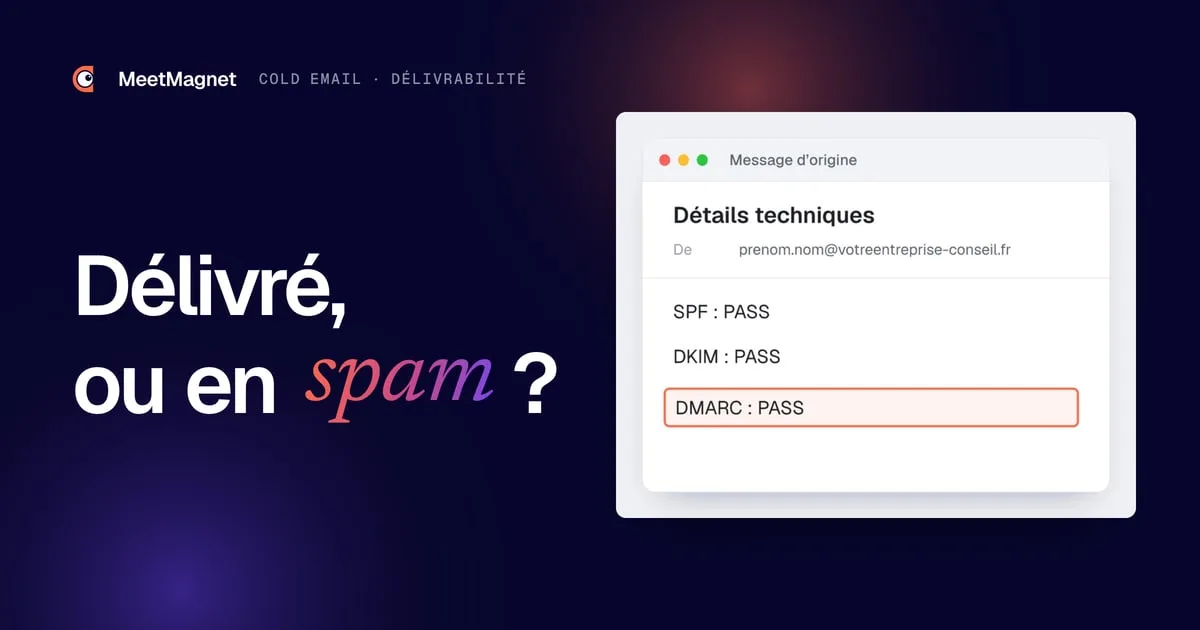
SPF, DKIM et DMARC sont trois enregistrements techniques qui prouvent aux messageries que vos emails viennent bien de vous. Sans eux, votre message ressemble à une lettre sans en-tête ni signature : rien ne prouve qu’il n’a pas été envoyé par un usurpateur.
Une image aide à les retenir. SPF est la liste des facteurs autorisés à distribuer votre courrier. DKIM est le cachet de cire sur l’enveloppe, qui prouve qu’elle n’a pas été ouverte en route. DMARC est la consigne laissée au destinataire : « si le facteur n’est pas sur la liste ou si le cachet est brisé, voici ce qu’il faut faire de la lettre ».

| Enregistrement | À quoi ça sert | Où ça se règle | Qui s’en occupe |
|---|---|---|---|
| SPF | Liste les serveurs autorisés à envoyer des emails au nom de votre domaine | Un enregistrement TXT dans la zone DNS du domaine, chez votre registraire | La personne qui gère votre nom de domaine |
| DKIM | Ajoute une signature numérique qui prouve que le message n’a pas été modifié | Une clé générée dans la console de votre messagerie (Google Workspace, Microsoft 365…), publiée dans la zone DNS | L’administrateur de la messagerie, avec l’accès DNS |
| DMARC | Indique quoi faire d’un message qui échoue aux contrôles, et vous envoie des rapports | Un enregistrement TXT nommé « _dmarc » dans la zone DNS | La personne qui gère le domaine |
💡 Vous n’avez pas besoin de comprendre la syntaxe de ces enregistrements. Il suffit de demander à votre prestataire informatique, ou à la personne qui gère votre domaine, une confirmation écrite que les trois sont en place et passent les contrôles.
Pour DMARC, on commence presque toujours par une politique d’observation (« p=none ») : les messages ne sont pas bloqués, mais vous recevez des rapports. Une fois les envois propres, on peut durcir la politique pour que les messages usurpés soient mis en quarantaine ou rejetés.
Que demandent Gmail et Yahoo aux expéditeurs ?
Gmail et Yahoo exigent de tous les expéditeurs une authentification minimale et un taux de spam signalé inférieur à 0,3 %. Les expéditeurs à gros volume ont des obligations supplémentaires, détaillées ci-dessous d’après les pages officielles des deux messageries.
Pour tous les expéditeurs, Google demande :
- SPF ou DKIM configuré pour le domaine d’envoi.
- Des enregistrements DNS valides dans les deux sens (le serveur doit pouvoir être retrouvé à partir de son adresse, et inversement).
- Une connexion chiffrée (TLS) pour transmettre les emails.
- Un taux de spam signalé dans Postmaster Tools, l’outil de suivi de Gmail, inférieur à 0,3 %. Google recommande de rester sous 0,1 % et de ne jamais atteindre 0,3 %.
Pour les expéditeurs à gros volume, Google ajoute DMARC, l’alignement du domaine affiché dans le champ « De » avec celui de SPF ou de DKIM, et un désabonnement en un clic pour les messages marketing et les abonnements. Google considère comme expéditeur à gros volume celui qui envoie près de 5 000 messages ou plus en 24 heures vers des comptes Gmail personnels, en additionnant tous les envois d’un même domaine principal. Google recommande aussi de traiter les demandes de désabonnement sous 48 heures.
Yahoo fixe des règles très proches. Tous les expéditeurs doivent configurer au moins SPF ou DKIM et garder un taux de spam sous 0,3 %. Les gros expéditeurs doivent configurer SPF et DKIM, publier une politique DMARC valide (au minimum « p=none ») qui passe les contrôles, proposer le désabonnement en un clic pour les messages marketing et honorer les désabonnements sous deux jours.
⚠️ Un cold email B2B part le plus souvent vers des adresses professionnelles, pas vers des comptes Gmail personnels, et à des volumes bien inférieurs à 5 000 par jour. Ces règles ne vous visent donc pas toutes à la lettre. Mais elles décrivent ce que les grandes messageries attendent d’un expéditeur sérieux : mieux vaut s’y conformer d’emblée, quel que soit votre volume.
Faut-il un domaine secondaire pour prospecter ?
Oui, c’est la précaution la plus utile : prospecter depuis un domaine secondaire protège la réputation de votre domaine principal. Si une campagne se passe mal, ce sont les adresses de prospection qui en pâtissent, pas les factures, devis et échanges avec vos clients.
Un domaine secondaire ressemble à votre domaine principal, avec une petite variation : par exemple « votreentreprise-conseil.fr » ou « getvotreentreprise.com » à côté de « votreentreprise.fr ». Voici comment le mettre en place :
- Achetez un domaine proche du vôtre, que vos prospects reconnaîtront sans hésiter.
- Faites-le rediriger vers votre site principal, pour qu’un prospect curieux tombe sur votre vraie page d’accueil.
- Créez une ou deux boîtes au nom de vraies personnes (prénom.nom), jamais « contact@ » ou « commercial@ ».
- Configurez SPF, DKIM et DMARC sur ce domaine, exactement comme sur le principal.
- Ajoutez une signature complète : nom, fonction, entreprise, téléphone, lien vers le site.
- Laissez le domaine chauffer avant le premier vrai envoi (voir la section suivante).
Exemple
Situation : une PME de services industriels lance sa première campagne de prospection par email.
Version qui tourne mal : le dirigeant importe une liste achetée de 2 000 contacts et envoie le même message à tous dès le lundi, depuis son adresse principale. Une partie des adresses n’existe plus, plusieurs destinataires signalent le message, et dans la semaine, ses devis à des clients existants commencent à arriver en spam.
Version qui tient : il crée un domaine secondaire, configure SPF, DKIM et DMARC, laisse l’adresse monter en volume pendant trois semaines, vérifie chaque adresse, et n’écrit qu’aux entreprises qui ont montré un signal récent (un recrutement, une prise de poste). Il envoie peu, et ses messages sont lus.
Le second scénario prend plus de temps au départ, mais il évite de passer des mois à reconstruire la réputation d’un domaine dont toute l’entreprise dépend. ✅
Comment chauffer une nouvelle adresse email (warm-up) ?
Chauffer une adresse, c’est augmenter son volume d’envoi progressivement, sur plusieurs semaines, pour que les messageries apprennent à lui faire confiance. Une adresse neuve qui envoie d’emblée des centaines de messages ressemble à un compte piraté ou à un robot.
Le calendrier ci-dessous est un exemple prudent, à adapter. Ce n’est pas une règle officielle : ni Gmail ni Yahoo ne publient de calendrier de montée en volume.
| Période | Envois de prospection par jour et par adresse | Ce qu’il faut faire en parallèle |
|---|---|---|
| Semaine 1 | Aucun ou presque | Écrire de vrais emails à des contacts connus qui répondent |
| Semaine 2 | 5 à 10 | Continuer les échanges normaux, surveiller les erreurs |
| Semaine 3 | 10 à 20 | Vérifier qu’aucun message n’arrive en spam chez des collègues |
| Semaine 4 | 20 à 30 | Lire les rapports DMARC, regarder les signalements |
| Ensuite | Rester sous 30 à 50 | Ajouter une adresse plutôt que pousser le volume d’une seule |
📌 Le principe compte plus que les chiffres exacts : un volume qui monte doucement, des messages qui reçoivent des réponses, et aucune rafale soudaine.

Des outils de warm-up automatique s’échangent des emails entre boîtes partenaires pour simuler de l’activité. Ils peuvent aider au démarrage, mais rien ne remplace de vraies conversations. 🤔 Une adresse qui reçoit des réponses de prospects réels envoie aux messageries un signal bien plus solide qu’une adresse qui échange avec des robots.
Que sont les hard bounces et les soft bounces ?
Un bounce est un message qui revient à l’expéditeur parce qu’il n’a pas pu être distribué. On distingue deux types, qui n’appellent pas la même réaction.
- Hard bounce (erreur définitive) : l’adresse n’existe pas, ou le domaine n’existe plus. Il faut retirer l’adresse de la liste immédiatement et ne jamais réessayer.
- Soft bounce (erreur temporaire) : la boîte est pleine, le serveur est indisponible ou le message est trop lourd. On peut réessayer plus tard, mais une adresse qui échoue plusieurs fois de suite doit sortir de la liste.
- Rejet pour réputation : le serveur refuse le message à cause de votre domaine ou de votre contenu. C’est le plus grave, car il signale un problème chez vous, pas chez le destinataire.
⚠️ Beaucoup de hard bounces disent aux messageries que vous écrivez à des adresses récupérées sans soin. La parade est simple : vérifier chaque adresse avec un outil de vérification avant l’envoi, et retirer celles qui sont incertaines plutôt que de parier.
Une liste propre a un autre avantage : elle vous oblige à savoir pourquoi vous écrivez à chaque personne. Une liste de 2 000 contacts achetée en bloc ne passe pas ce test.

Pourquoi les plaintes pour spam pèsent-elles autant ?
Une plainte pour spam pèse plus lourd que n’importe quel réglage technique, car elle vient directement du destinataire. Quand quelqu’un clique sur « signaler comme spam », la messagerie en déduit que votre message n’était pas désiré, et elle l’applique aux envois suivants.
C’est pour cela que Google et Yahoo fixent un plafond de 0,3 % de messages signalés. Pour un cold email, les plaintes viennent presque toujours des mêmes causes :

- Un message envoyé à une personne qui n’a aucun rapport avec le sujet.
- Un objet trompeur, comme un faux « Re : » ou un « Suite à notre appel » inventé.
- Des relances trop rapprochées, qui transforment un message en harcèlement (voir quand relancer et quoi écrire).
- Aucun moyen simple de dire non, ce qui laisse le bouton « spam » comme seule issue.
Le droit va dans le même sens. 👀 En France, la CNIL admet la prospection par email vers des professionnels sans consentement préalable, à condition que le message concerne leur profession, qu’ils aient été informés et puissent s’y opposer simplement, et que chaque message identifie l’expéditeur.
Pour aller plus loin sur ce qui déclenche les signalements côté contenu, notre article sur les erreurs de cold email passe en revue les douze plus fréquentes. L’objet, en particulier, décide souvent si le message est ouvert ou signalé : voir nos exemples d’objet de mail de prospection.
Comment garder une bonne délivrabilité dans la durée ?
On garde une bonne délivrabilité en envoyant peu, à des personnes qui ont une raison de vous lire, avec des messages qui obtiennent des réponses. Les réglages techniques ouvrent la porte ; c’est le comportement des destinataires qui la garde ouverte.
Chaque semaine, vérifiez trois choses :
- ✅ Le taux de bounces reste bas : sinon, la liste doit être nettoyée avant tout nouvel envoi.
- ✅ Les signalements restent rares : sinon, revoyez le ciblage et la pression des relances.
- ✅ Le taux de réponse tient : c’est le meilleur indicateur de réputation, car une réponse prouve que le message était attendu.
Le levier le plus puissant est le ciblage. Un message envoyé à une directrice des achats qui vient de prendre son poste, et qui en parle, a peu de chances d’être signalé : il arrive au moment où elle revoit ses fournisseurs. Le même message envoyé à mille acheteurs pris au hasard produira des suppressions en série.
Exemple
Signal : un directeur administratif et financier publie sur LinkedIn qu’il vient de rejoindre une PME de 80 personnes.
Message qui finit signalé : « Bonjour, nous aidons les entreprises à optimiser leurs processus financiers. Avez-vous 15 minutes cette semaine pour un appel ? »
Message qui obtient une réponse : « Bonjour Marc, félicitations pour votre arrivée. Les premiers mois d’un DAF passent souvent par un état des lieux des outils en place. C’est déjà en cours chez vous, ou c’est prévu plus tard ? »
🎯 Le second message est court, honnête et parle de la situation réelle du destinataire. Il obtient des réponses, et chaque réponse améliore la réputation du domaine.
C’est la logique de MeetMagnet : il suit sur LinkedIn les intentions définies avec chaque client (prise de poste, recrutement, publication), propose une accroche construite sur ce signal, relue avant l’envoi, puis enchaîne LinkedIn et email dans une même séquence, avec des volumes raisonnables. Les statistiques de l’entonnoir montrent où les messages se perdent, de l’envoi jusqu’au rendez-vous. 🚀
Sources
- « Email sender guidelines », Google (Aide Gmail), consulté le 2 octobre 2026, https://support.google.com/a/answer/81126
- « Email sender guidelines FAQ », Google (Aide Gmail), consulté le 2 octobre 2026, https://support.google.com/a/answer/14229414
- « Sender Best Practices », Yahoo Sender Hub, consulté le 2 octobre 2026, https://senders.yahooinc.com/best-practices/
- « La prospection commerciale par courrier électronique, SMS-MMS et automate d’appel », CNIL, consulté le 2 octobre 2026, https://www.cnil.fr/fr/la-prospection-commerciale-par-courrier-electronique-sms-mms-et-automate-dappel
Questions fréquentes
SPF, DKIM et DMARC sont-ils obligatoires pour un cold email ?
Gmail et Yahoo exigent au minimum SPF ou DKIM de tous les expéditeurs, et les trois pour les gros volumes. En pratique, configurez les trois sur votre domaine de prospection avant le premier envoi : sans eux, vos messages ont beaucoup plus de chances d'être rejetés ou classés en spam.
Combien d'emails de prospection envoyer par jour ?
Aucune messagerie ne publie de chiffre officiel. Une adresse neuve doit commencer très bas et monter sur plusieurs semaines ; ensuite, quelques dizaines de messages par jour et par adresse restent une pratique prudente. Pour envoyer davantage, ajoutez une adresse plutôt que de pousser le volume d'une seule.
Quelle est la différence entre un hard bounce et un soft bounce ?
Un hard bounce est une erreur définitive : l'adresse ou le domaine n'existe pas, il faut la retirer immédiatement. Un soft bounce est une erreur temporaire, comme une boîte pleine ou un serveur indisponible : on peut réessayer, mais une adresse qui échoue plusieurs fois doit sortir de la liste.
La prospection B2B par email est-elle légale sans consentement ?
En France, oui, selon la CNIL, si le message concerne la profession de la personne contactée, qu'elle a été informée de l'utilisation de son adresse et peut s'y opposer simplement, et que chaque message identifie clairement l'expéditeur. Retirez sans délai toute personne qui demande à ne plus être contactée.
Etienne Douillard
Cofondateur et président de MeetMagnet
Ingénieur et entrepreneur depuis plus de 5 ans, Etienne accompagne chaque semaine des PME B2B dans leur prospection par signaux d'achat.
Des signaux d’achat aux rendez-vous
MeetMagnet repère qui a une raison de vous répondre maintenant, écrit l'accroche qui se démarque, et un humain vous accompagne.