Deliverability di una cold email: SPF, DKIM, DMARC e warm-up
Di Etienne DouillardPubblicato il 11 min di lettura
Riassunto IA
Non hai tempo di leggere tutto?
Chiedi alla tua IA preferita di riassumere questo articolo e di estrarne i punti utili per la tua azienda.
Indice
- Cos’è la deliverability di una cold email?
- A cosa servono SPF, DKIM e DMARC?
- Cosa chiedono Gmail e Yahoo ai mittenti?
- Serve un dominio secondario per fare prospezione?
- Come scaldare un nuovo indirizzo email (warm-up)?
- Cosa sono gli hard bounce e i soft bounce?
- Perché le segnalazioni di spam pesano così tanto?
- Come mantenere una buona deliverability nel tempo?
- Fonti
Puoi scrivere la migliore cold email del mondo: se arriva nella posta indesiderata, nessuno la leggerà. La deliverability è la capacità dei tuoi messaggi di raggiungere la casella di posta in arrivo invece della cartella spam. Si basa su alcune impostazioni tecniche dai nomi un po’ ostici (SPF, DKIM, DMARC) e su una buona igiene di invio. Questa guida le spiega senza gergo, per il titolare di una PMI che vuole sapere cosa chiedere al proprio fornitore IT e cosa tenere d’occhio.
Cos’è la deliverability di una cold email?
La deliverability di una cold email è la quota dei tuoi messaggi che arriva davvero nella casella principale del destinatario. Un messaggio «inviato» non è per forza «consegnato»: può essere rifiutato, classificato come spam o finire in una scheda che nessuno apre.
Sistemi di posta come Gmail o Outlook decidono in pochi millisecondi dove mettere ogni messaggio. Per farlo guardano tre cose:
- La tua identità: il messaggio arriva davvero dal tuo dominio, o qualcuno lo sta usurpando?
- La tua reputazione: i messaggi già inviati da questo dominio sono stati letti, cancellati o segnalati?
- Il tuo comportamento: invii volumi regolari a indirizzi che esistono, o raffiche verso liste dubbie?
👉 Le prime due si sistemano in gran parte una volta per tutte. La terza dipende da ogni campagna, ed è quella che più spesso fa scivolare un dominio nello spam.
A cosa servono SPF, DKIM e DMARC?
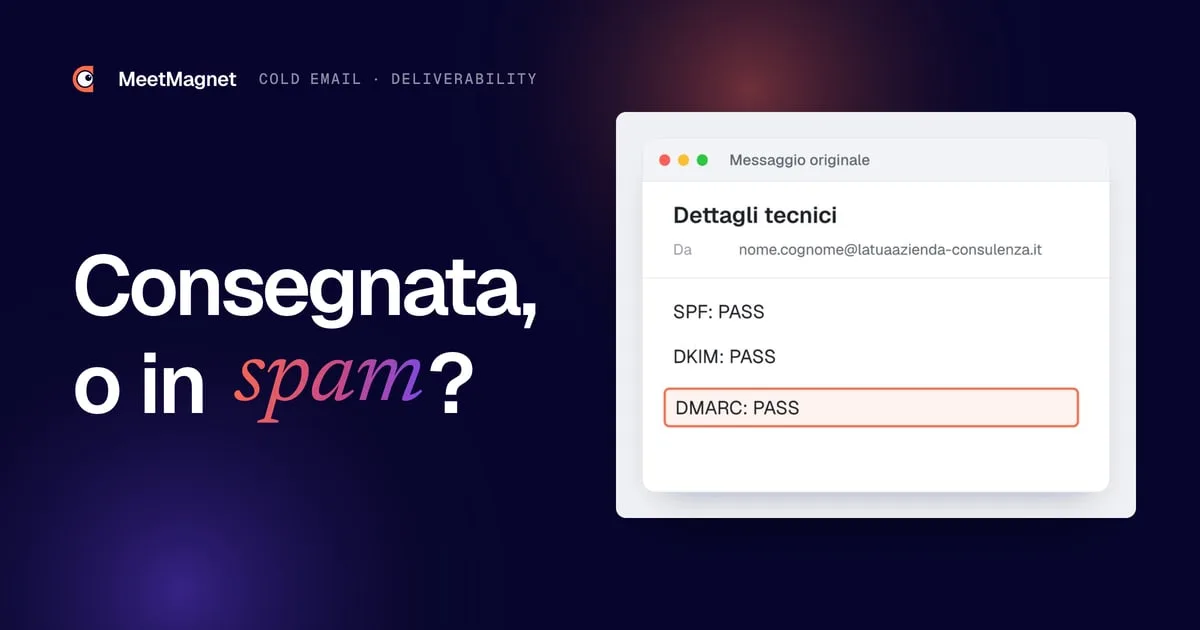
SPF, DKIM e DMARC sono tre record tecnici che dimostrano ai sistemi di posta che le tue email arrivano davvero da te. Senza di loro il tuo messaggio somiglia a una lettera senza intestazione né firma: niente prova che non l’abbia spedita un impostore.
Un’immagine aiuta a ricordarli. SPF è l’elenco dei postini autorizzati a consegnare la tua posta. DKIM è il sigillo di ceralacca sulla busta, che dimostra che non è stata aperta lungo il tragitto. DMARC è l’istruzione lasciata al destinatario: «se il postino non è nell’elenco o il sigillo è rotto, ecco cosa fare della lettera».

| Record | A cosa serve | Dove si configura | Chi se ne occupa |
|---|---|---|---|
| SPF | Elenca i server autorizzati a inviare email a nome del tuo dominio | Un record TXT nella zona DNS del dominio, presso il tuo registrar | La persona che gestisce il tuo nome di dominio |
| DKIM | Aggiunge una firma digitale che dimostra che il messaggio non è stato modificato | Una chiave generata nella console della tua posta (Google Workspace, Microsoft 365…), pubblicata nella zona DNS | L’amministratore della posta, con l’accesso al DNS |
| DMARC | Indica cosa fare di un messaggio che non supera i controlli, e ti invia dei report | Un record TXT chiamato «_dmarc» nella zona DNS | La persona che gestisce il dominio |
💡 Non devi capire la sintassi di questi record. Basta chiedere al tuo fornitore IT, o a chi gestisce il tuo dominio, una conferma scritta che tutti e tre sono attivi e superano i controlli.
Per DMARC si parte quasi sempre con una policy di sola osservazione («p=none»): i messaggi non vengono bloccati, ma ricevi dei report. Quando gli invii sono puliti, si può rendere la policy più severa, così che i messaggi contraffatti vengano messi in quarantena o rifiutati.
Cosa chiedono Gmail e Yahoo ai mittenti?
Gmail e Yahoo richiedono a tutti i mittenti un’autenticazione minima e un tasso di spam segnalato inferiore allo 0,3%. I mittenti con grandi volumi hanno obblighi in più, descritti qui sotto in base alle pagine ufficiali dei due servizi.
Per tutti i mittenti, Google chiede:
- SPF o DKIM configurato per il dominio di invio.
- Record DNS validi in entrambe le direzioni (il server deve poter essere ritrovato a partire dal suo indirizzo, e viceversa).
- Una connessione cifrata (TLS) per trasmettere le email.
- Un tasso di spam segnalato in Postmaster Tools, lo strumento di monitoraggio di Gmail, inferiore allo 0,3%. Google consiglia di restare sotto lo 0,1% e di non raggiungere mai lo 0,3%.
Per i mittenti con grandi volumi, Google aggiunge DMARC, l’allineamento del dominio mostrato nel campo «Da» con quello di SPF o DKIM, e la disiscrizione con un clic per i messaggi di marketing e le iscrizioni. Google considera mittente con grandi volumi chi invia circa 5.000 messaggi o più in 24 ore verso account Gmail personali, sommando tutti gli invii di uno stesso dominio principale. Google consiglia anche di gestire le richieste di disiscrizione entro 48 ore.
Yahoo fissa regole molto simili. Tutti i mittenti devono configurare almeno SPF o DKIM e mantenere un tasso di spam sotto lo 0,3%. I grandi mittenti devono configurare SPF e DKIM, pubblicare una policy DMARC valida (almeno «p=none») che superi i controlli, offrire la disiscrizione con un clic per i messaggi di marketing e rispettare le disiscrizioni entro due giorni.
⚠️ Una cold email B2B parte quasi sempre verso indirizzi aziendali, non verso account Gmail personali, e con volumi ben inferiori a 5.000 al giorno. Queste regole quindi non ti riguardano tutte alla lettera. Però descrivono quello che i grandi sistemi di posta si aspettano da un mittente serio: meglio adeguarsi da subito, qualunque sia il tuo volume.
Serve un dominio secondario per fare prospezione?
Sì, è la precauzione più utile: fare prospezione da un dominio secondario protegge la reputazione del tuo dominio principale. Se una campagna va male, a pagarne le conseguenze sono gli indirizzi di prospezione, non le fatture, i preventivi e gli scambi con i tuoi clienti.
Un dominio secondario somiglia al tuo dominio principale, con una piccola variazione: per esempio «latuaazienda-consulenza.it» o «getlatuaazienda.com» accanto a «latuaazienda.it». Ecco come impostarlo:
- Acquista un dominio simile al tuo, che i tuoi prospect riconosceranno senza esitare.
- Fallo reindirizzare al tuo sito principale, così un prospect curioso arriva sulla tua vera home page.
- Crea una o due caselle a nome di persone reali (nome.cognome), mai «info@» o «commerciale@».
- Configura SPF, DKIM e DMARC su questo dominio, esattamente come sul principale.
- Aggiungi una firma completa: nome, ruolo, azienda, telefono, link al sito.
- Lascia scaldare il dominio prima del primo vero invio (vedi la sezione successiva).
Esempio
Situazione: una PMI di servizi industriali lancia la sua prima campagna di prospezione via email.
Versione che va male: il titolare importa una lista comprata di 2.000 contatti e invia lo stesso messaggio a tutti già dal lunedì, dal suo indirizzo principale. Una parte degli indirizzi non esiste più, diversi destinatari segnalano il messaggio, e nel giro di una settimana i suoi preventivi a clienti esistenti iniziano a finire nello spam.
Versione che regge: crea un dominio secondario, configura SPF, DKIM e DMARC, lascia salire il volume dell’indirizzo per tre settimane, verifica ogni indirizzo e scrive solo alle aziende che hanno mostrato un segnale recente (una ricerca di personale, un nuovo incarico). Invia poco, e i suoi messaggi vengono letti.
Il secondo scenario richiede più tempo all’inizio, ma evita di passare mesi a ricostruire la reputazione di un dominio da cui dipende tutta l’azienda. ✅
Come scaldare un nuovo indirizzo email (warm-up)?
Scaldare un indirizzo significa aumentarne il volume di invio in modo graduale, nell’arco di diverse settimane, perché i sistemi di posta imparino a fidarsi. Un indirizzo nuovo che invia subito centinaia di messaggi sembra un account violato o un bot.
Il calendario qui sotto è un esempio prudente, da adattare. Non è una regola ufficiale: né Gmail né Yahoo pubblicano un calendario di aumento del volume.
| Periodo | Invii di prospezione al giorno per indirizzo | Cosa fare in parallelo |
|---|---|---|
| Settimana 1 | Nessuno o quasi | Scrivere email vere a contatti conosciuti che rispondono |
| Settimana 2 | Da 5 a 10 | Continuare gli scambi normali, monitorare gli errori |
| Settimana 3 | Da 10 a 20 | Verificare che nessun messaggio finisca nello spam dei colleghi |
| Settimana 4 | Da 20 a 30 | Leggere i report DMARC, guardare le segnalazioni |
| Dopo | Restare sotto i 30-50 | Aggiungere un indirizzo invece di spingere il volume di uno solo |
📌 Il principio conta più dei numeri esatti: un volume che sale piano, messaggi che ricevono risposte, e nessuna raffica improvvisa.

Esistono strumenti di warm-up automatico che si scambiano email tra caselle partner per simulare attività. Possono aiutare all’inizio, ma niente sostituisce le conversazioni vere. 🤔 Un indirizzo che riceve risposte da prospect reali manda ai sistemi di posta un segnale molto più solido di un indirizzo che dialoga con dei bot.
Cosa sono gli hard bounce e i soft bounce?
Un bounce è un messaggio che torna al mittente perché non è stato possibile consegnarlo. Se ne distinguono due tipi, che non richiedono la stessa reazione.
- Hard bounce (errore definitivo): l’indirizzo non esiste, oppure il dominio non esiste più. L’indirizzo va tolto dalla lista subito e non va mai più riprovato.
- Soft bounce (errore temporaneo): la casella è piena, il server non è disponibile o il messaggio è troppo pesante. Si può riprovare più tardi, ma un indirizzo che fallisce più volte di fila deve uscire dalla lista.
- Rifiuto per reputazione: il server rifiuta il messaggio a causa del tuo dominio o del tuo contenuto. È il caso più grave, perché segnala un problema da parte tua, non del destinatario.
⚠️ Tanti hard bounce dicono ai sistemi di posta che scrivi a indirizzi raccolti senza cura. Il rimedio è semplice: verificare ogni indirizzo con uno strumento di verifica prima dell’invio, e togliere quelli incerti invece di scommettere.
Una lista pulita ha un altro vantaggio: ti obbliga a sapere perché scrivi a ciascuna persona. Una lista di 2.000 contatti comprata in blocco non supera questo test.

Perché le segnalazioni di spam pesano così tanto?
Una segnalazione di spam pesa più di qualsiasi impostazione tecnica, perché arriva direttamente dal destinatario. Quando qualcuno clicca su «segnala come spam», il sistema di posta ne deduce che il tuo messaggio non era gradito, e lo applica agli invii successivi.
Per questo Google e Yahoo fissano un tetto dello 0,3% di messaggi segnalati. Per una cold email le segnalazioni hanno quasi sempre le stesse cause:

- Un messaggio inviato a una persona che non ha nulla a che fare con il tema.
- Un oggetto ingannevole, come un finto «Re:» o un «Facendo seguito alla nostra telefonata» inventato.
- Follow-up troppo ravvicinati, che trasformano un messaggio in una molestia (vedi quando fare follow-up e cosa scrivere).
- Nessun modo semplice per dire di no, il che lascia il pulsante «spam» come unica via d’uscita.
Il diritto va nella stessa direzione. 👀 In Francia la CNIL, l’autorità per la protezione dei dati, ammette la prospezione via email verso professionisti senza consenso preventivo, a condizione che il messaggio riguardi la loro professione, che siano stati informati e possano opporsi facilmente, e che ogni messaggio identifichi il mittente. In Italia e negli altri paesi le regole possono essere diverse: verifica quelle che valgono per i tuoi destinatari.
Per approfondire cosa provoca le segnalazioni dal lato del contenuto, il nostro articolo sugli errori di cold email passa in rassegna i dodici più frequenti. L’oggetto, in particolare, decide spesso se il messaggio viene aperto o segnalato: guarda i nostri esempi di oggetto per l’email di prospezione.
Come mantenere una buona deliverability nel tempo?
Si mantiene una buona deliverability inviando poco, a persone che hanno un motivo per leggerti, con messaggi che ottengono risposte. Le impostazioni tecniche aprono la porta; è il comportamento dei destinatari a tenerla aperta.
Ogni settimana controlla tre cose:
- ✅ Il tasso di bounce resta basso: altrimenti la lista va ripulita prima di qualsiasi nuovo invio.
- ✅ Le segnalazioni restano rare: altrimenti rivedi il targeting e la pressione dei follow-up.
- ✅ Il tasso di risposta regge: è il miglior indicatore di reputazione, perché una risposta dimostra che il messaggio era gradito.
La leva più potente è il targeting. Un messaggio inviato a una responsabile acquisti che ha appena preso il suo incarico, e che parla proprio di questo, ha poche probabilità di essere segnalato: arriva nel momento in cui sta rivedendo i suoi fornitori. Lo stesso messaggio inviato a mille buyer presi a caso produrrà cancellazioni a raffica.
Esempio
Segnale: un direttore amministrativo e finanziario pubblica su LinkedIn di essere appena entrato in una PMI di 80 persone.
Messaggio che finisce segnalato: «Buongiorno, aiutiamo le aziende a ottimizzare i loro processi finanziari. Ha 15 minuti questa settimana per una call?»
Messaggio che ottiene una risposta: «Buongiorno Marco, congratulazioni per il nuovo incarico. I primi mesi di un CFO passano spesso da una ricognizione degli strumenti in uso. Da voi è già in corso, o è prevista più avanti?»
🎯 Il secondo messaggio è breve, onesto e parla della situazione reale del destinatario. Ottiene risposte, e ogni risposta migliora la reputazione del dominio.
È la logica di MeetMagnet: segue su LinkedIn le intenzioni definite con ogni cliente (nuovo incarico, ricerca di personale, post), propone una frase di apertura costruita su quel segnale, riletta prima dell’invio, poi concatena LinkedIn ed email in un’unica sequenza, con volumi ragionevoli. Le statistiche del funnel mostrano dove si perdono i messaggi, dall’invio fino all’appuntamento. 🚀
Fonti
- «Email sender guidelines», Google (Guida di Gmail), consultato il 2 ottobre 2026, https://support.google.com/a/answer/81126
- «Email sender guidelines FAQ», Google (Guida di Gmail), consultato il 2 ottobre 2026, https://support.google.com/a/answer/14229414
- «Sender Best Practices», Yahoo Sender Hub, consultato il 2 ottobre 2026, https://senders.yahooinc.com/best-practices/
- «La prospection commerciale par courrier électronique, SMS-MMS et automate d’appel», CNIL, consultato il 2 ottobre 2026, https://www.cnil.fr/fr/la-prospection-commerciale-par-courrier-electronique-sms-mms-et-automate-dappel
Domande frequenti
SPF, DKIM e DMARC sono obbligatori per una cold email?
Gmail e Yahoo richiedono almeno SPF o DKIM a tutti i mittenti, e tutti e tre per i grandi volumi. In pratica, configurali tutti e tre sul tuo dominio di prospezione prima del primo invio: senza di loro i tuoi messaggi hanno molte più probabilità di essere rifiutati o classificati come spam.
Quante email di prospezione inviare al giorno?
Nessun servizio di posta pubblica un numero ufficiale. Un indirizzo nuovo deve partire molto basso e salire nell'arco di diverse settimane; dopo, qualche decina di messaggi al giorno per indirizzo resta una pratica prudente. Per inviare di più, aggiungi un indirizzo invece di spingere il volume di uno solo.
Qual è la differenza tra un hard bounce e un soft bounce?
Un hard bounce è un errore definitivo: l'indirizzo o il dominio non esiste, quindi va tolto subito. Un soft bounce è un errore temporaneo, come una casella piena o un server non disponibile: si può riprovare, ma un indirizzo che fallisce più volte deve uscire dalla lista.
La prospezione B2B via email è legale senza consenso?
In Francia sì, secondo la CNIL, se il messaggio riguarda la professione della persona contattata, se è stata informata dell'uso del suo indirizzo e può opporsi facilmente, e se ogni messaggio identifica il mittente. Altrove le regole possono cambiare: verificale e togli subito chi chiede di non essere contattato.
Etienne Douillard
Cofondatore e CEO di MeetMagnet
Ingegnere e imprenditore da oltre cinque anni, Etienne affianca ogni settimana PMI B2B nella prospezione basata sui segnali d'acquisto.
Dai segnali d'acquisto agli appuntamenti
MeetMagnet individua chi ha un motivo per risponderti adesso, scrive l'apertura che si distingue e una persona vera ti affianca.