GDPR e prospezione commerciale B2B: cosa è consentito nel 2026
Di Etienne DouillardAggiornato il 13 min di lettura
Non hai tempo di leggere tutto?
Chiedi alla tua IA preferita di riassumere questo articolo e di estrarne i punti utili per la tua azienda.
Indice
- La prospezione commerciale B2B è legale con il GDPR?
- Quali regole per ogni canale: email, LinkedIn, telefono, IA?
- Cosa deve contenere l’informativa GDPR di un messaggio di prospezione?
- Si può fare prospezione su LinkedIn senza violare il GDPR?
- La prospezione telefonica B2B è toccata dalla legge francese del 2025?
- Cosa cambia l’AI Act per la prospezione con l’IA?
- Per quanto tempo conservare i dati di un prospect?
- Come restare conformi senza perdere appuntamenti?
- Fonti
Il GDPR consente la prospezione commerciale B2B senza consenso preventivo, via email, su LinkedIn o al telefono, a tre condizioni: il messaggio riguarda il ruolo della persona, lei sa da dove arrivano i suoi dati di contatto e può rifiutare in modo semplice, in qualsiasi momento. Quello che cambia nel 2026 riguarda soprattutto il telefono verso i privati e l’uso dell’IA. Ecco la regola semplice, canale per canale, verificata sui testi francesi della CNIL e della DGCCRF e su quelli della Commissione europea, con un modello di informativa da copiare in fondo ai tuoi messaggi.
📌 L’essenziale
- Tra professionisti, la prospezione si basa sul legittimo interesse: non serve un consenso preventivo se il messaggio riguarda il lavoro del destinatario.
- Ogni messaggio deve dire chi scrive, da dove arriva il contatto e come non essere più contattati. Un rifiuto ferma tutto, subito.
- In Francia, dall’11 agosto 2026, chiamare un privato richiede il suo consenso preventivo. Il telemarketing tra professionisti resta basato sul diritto di opposizione.
- Da agosto 2026 il regolamento europeo sull’IA impone di avvisare una persona che sta interagendo con un’IA. Un messaggio riletto e firmato da una persona resta la soluzione più semplice.
Questo articolo non è una consulenza legale: è una lettura operativa dei testi ufficiali, aggiornata a ottobre 2026, che descrive il quadro in Francia; il GDPR e l’AI Act si applicano in tutta l’UE, ma ogni paese ha la propria autorità e le proprie regole su telefono ed email. Per un caso specifico, il tuo avvocato o il tuo DPO restano il riferimento. ⚖️
La prospezione commerciale B2B è legale con il GDPR?
Sì. Il GDPR non vieta di scrivere a un professionista che non conosci: regola il modo in cui lo fai. La CNIL, l’autorità francese per la protezione dei dati, ammette che la prospezione verso i professionisti si basi sul legittimo interesse dell’azienda, senza consenso preventivo, purché l’oggetto del messaggio sia legato alla professione della persona contattata.
L’esempio fatto dalla CNIL è chiaro: presentare un software al direttore IT di un’azienda è legato al suo ruolo. Proporre un’assicurazione sulla casa allo stesso direttore, per sé, non lo è. 🎯 La domanda da farsi prima di ogni campagna sta in una riga: la mia offerta riguarda il lavoro di questa persona?

Tre regole completano questo principio:
- 🔍 L’informazione: la persona deve sapere che i suoi dati servono alla prospezione e da dove vengono, al più tardi con il primo messaggio (articolo 14 del GDPR).
- ✋ L’opposizione: può opporsi in qualsiasi momento, e i suoi dati non vengono più usati a quello scopo (articolo 21 del GDPR).
- 🗂️ La misura: si conservano solo i dati utili, e non all’infinito.
Un caso a parte: gli indirizzi generici come contact@ o info@ indicano una persona giuridica, non un individuo. La CNIL precisa che non sono soggetti a questi principi. Ma un indirizzo nome.cognome@azienda resta un dato personale, con tutte le regole qui sopra.
Quali regole per ogni canale: email, LinkedIn, telefono, IA?
La regola di fondo tra professionisti è la stessa ovunque: un messaggio legato al ruolo, un’informazione chiara e un rifiuto rispettato. Quello che cambia è il modo di raccogliere il contatto e gli obblighi propri di ogni canale, in particolare il telefono verso i privati e gli scambi condotti da un’IA.

| Canale | Cosa è consentito nel B2B | A quale condizione | Cosa è vietato o rischioso |
|---|---|---|---|
| Email nominativa | Scrivere senza consenso preventivo | Messaggio legato al ruolo, identità del mittente, modo semplice per rifiutare, origine dei dati | Scrivere a un privato senza il suo consenso, ignorare una disiscrizione |
| Email generica (contact@) | Scrivere senza consenso preventivo | Restare pertinenti per l’azienda | Niente di specifico per il GDPR, ma la deliverability ne soffre se il messaggio è fuori tema |
| LinkedIn (invito, messaggio) | Scrivere a un iscritto sulla sua attività professionale | Stesse regole dell’email, per prudenza | Raccogliere dati che la persona ha nascosto, conservare dati senza limiti |
| Telefono verso un professionista | Chiamare senza consenso preventivo | Chiamata legata al lavoro, identità di chi chiama, possibilità di rifiutare | Richiamare una persona che si è opposta |
| Telefono verso un privato | Chiamare solo con consenso preventivo | Consenso valido al massimo un anno, prova conservata 3 anni | Chiamare senza consenso dall’11 agosto 2026 (Francia) |
| Messaggio scritto o assistito dall’IA | Usare l’IA per preparare e selezionare | Una persona rilegge, il destinatario viene avvisato se interagisce con un’IA | Lasciare che un’IA si spacci per una persona |
Due sfumature meritano attenzione. Su LinkedIn nessun testo francese fissa un regime a parte per la messaggistica: applicare le regole dell’email è la scelta più prudente. E per liberi professionisti o artigiani raggiunti su un cellulare personale, il confine tra professionista e privato è sfumato: nel dubbio, trattali come privati. 💡
👉 Una frase d'apertura conforme che ottiene una risposta
Il rispetto delle regole comincia da un messaggio che parla davvero del lavoro della persona. Ecco come scriverlo partendo da un fatto reale.
Cosa deve contenere l’informativa GDPR di un messaggio di prospezione?
Un’informativa GDPR di prospezione deve dire, in poche righe, chi sei, perché scrivi a questa persona, da dove arrivano i suoi dati di contatto e come può non essere più contattata. La CNIL richiede l’identità del mittente e un modo semplice per rifiutare in ogni messaggio; l’articolo 14 del GDPR aggiunge l’origine dei dati.
L’articolo 14 del GDPR elenca le informazioni da fornire quando non hai ottenuto i dati di contatto dalla persona stessa. La nostra scelta: l’essenziale nel messaggio, il dettaglio dietro un link alla tua informativa privacy. In concreto, l’informativa si regge su cinque elementi:
- Chi scrive: il nome della tua azienda e un indirizzo di risposta valido.
- Perché questa persona: il legame tra la tua offerta e il suo ruolo.
- Da dove arriva il contatto: profilo LinkedIn pubblico, sito dell’azienda, fiera, segnalazione.
- Per quanto tempo: per quanto conservi i suoi dati in assenza di scambi.
- Come rifiutare: una parola da rispondere o un link, e l’impegno a fermarsi subito, con un link ai suoi diritti (accesso, opposizione, reclamo all’autorità di controllo).
Ecco un modello da adattare e da mettere sotto la tua firma. ✍️
Esempio
Ricevi questo messaggio perché il tuo ruolo di [responsabile acquisti] in [Azienda] è legato alla [nostra offerta di manutenzione industriale]. I tuoi dati di contatto professionali provengono dal [tuo profilo LinkedIn pubblico / sito della tua azienda]. [La tua società], [città], li conserva al massimo 3 anni in assenza di scambi da parte tua. Per non essere più contattato/a, rispondi semplicemente « stop »: ci fermiamo subito. I tuoi diritti (accesso, opposizione, reclamo all’autorità di controllo): [link all’informativa privacy].
Cinque righe, non di più. Un’informativa di venti righe in caratteri minuscoli non informa nessuno: fa scappare. Un’informativa breve e franca rassicura, e mostra che sai quello che fai. 🙂
Si può fare prospezione su LinkedIn senza violare il GDPR?
Sì, se scrivi a un iscritto sulla sua attività professionale, con un messaggio che lo riguarda, e se non recuperi dati di contatto che ha scelto di nascondere. Il rischio legale su LinkedIn non viene dal messaggio in sé, ma dalla raccolta dei dati a monte, soprattutto con estensioni che estraggono i profili.
La CNIL lo ha ricordato con la sanzione di 240.000 euro inflitta il 5 dicembre 2024 alla società KASPR, editrice di un’estensione Chrome che mostrava i dati di contatto delle persone di cui si visitava il profilo LinkedIn (CNIL, dicembre 2024). Le violazioni contestate sono istruttive per qualsiasi team commerciale:
- La raccolta: KASPR recuperava anche i dati di iscritti che ne avevano limitato la visibilità ai propri collegamenti. Per la CNIL questo andava oltre ciò che queste persone potevano ragionevolmente aspettarsi.
- La conservazione: i dati venivano conservati cinque anni a partire da ogni aggiornamento, il che equivaleva a conservarli quasi all’infinito.
- L’informazione: le persone sono state avvisate solo dal 2022, quattro anni dopo il lancio, con un’email in inglese.
- I diritti: le richieste di accesso non venivano gestite correttamente.
⚠️ La lezione pratica: se uno strumento ti dà l’email o il telefono di una persona che non li mostra, chiediti da dove li ha presi. Resti responsabile dell’uso che ne fai. La nostra guida per trovare l’indirizzo email professionale descrive i metodi affidabili e il loro aspetto GDPR.
La prospezione telefonica B2B è toccata dalla legge francese del 2025?
No, non direttamente. La legge francese n. 2025-594 del 30 giugno 2025, applicata dall’11 agosto 2026, impone il consenso preventivo per contattare un consumatore al telefono. Tra professionisti, la CNIL indica che la chiamata resta basata sul legittimo interesse, con un semplice diritto di opposizione, se riguarda il lavoro della persona.
Sul fronte dei privati il cambiamento è profondo. La DGCCRF precisa che questa riforma mette fine a Bloctel, la lista di opposizione a cui si iscrivevano i consumatori francesi. 📞 Il consenso deve essere libero, specifico e dato con un gesto attivo; vale al massimo un anno, e la prova va conservata almeno tre anni, secondo la CNIL. Le chiamate verso i consumatori sono consentite solo dal lunedì al venerdì, dalle 10 alle 13 e dalle 14 alle 20.
Sul fronte dei professionisti, la chiamata a freddo resta possibile, con gli stessi riflessi dell’email: ti presenti, dici perché chiami questa persona e annoti ogni rifiuto per non richiamarla più. Perché la chiamata abbia una possibilità di andare a buon fine, conviene chiamare per un motivo vero: è il tema del nostro articolo sulla cold call.

Cosa cambia l’AI Act per la prospezione con l’IA?
L’AI Act non vieta di usare l’IA per fare prospezione. Aggiunge un obbligo di trasparenza, applicabile da agosto 2026 secondo la Commissione europea: una persona deve sapere che sta interagendo con un sistema di IA, per esempio un assistente conversazionale, quando non è evidente.
Nella prospezione questo tocca soprattutto due usi. Preparare un messaggio, selezionare prospect, riassumere un profilo: l’IA resta uno strumento di lavoro, e il messaggio inviato è quello di una persona che l’ha riletto. Condurre da sola una conversazione con un prospect: in questo caso la persona deve essere avvisata che parla con un’IA. 🤖 In entrambi i casi il GDPR continua ad applicarsi ai dati trattati dall’IA.
La strada più sicura si riassume in tre riflessi:
- Una persona rilegge ogni primo messaggio prima dell’invio, e se ne assume la responsabilità.
- Se un assistente risponde ai prospect, lo dice, e risponde onestamente se glielo si chiede.
- All’IA si danno solo i dati utili al messaggio: il ruolo, l’azienda, il fatto pubblico che giustifica il contatto.
Per vedere come un assistente può condurre la conversazione dopo la prima risposta senza ingannare nessuno, leggi il nostro articolo sull’agente conversazionale IA.
Per quanto tempo conservare i dati di un prospect?
La CNIL raccomanda di conservare i dati di un prospect che non è cliente al massimo tre anni, a partire dalla raccolta o dall’ultimo contatto avviato dal prospect. Un clic su un link conta come contatto; un’email che invii senza reazione non fa ripartire il termine.

Questo riferimento viene dai referenziali della CNIL sulla gestione commerciale, che non sono vincolanti ma impongono di giustificare ogni scostamento. La stessa pagina raccomanda di conservare per almeno tre anni le informazioni che permettono di rispettare un’opposizione, in una cosiddetta lista di esclusione. 🗑️ In pratica:
- Cancella o archivia i prospect senza scambi da tre anni.
- Conserva la lista dei rifiuti, per non ricontattare mai una persona che ha detto no.
- Diffida degli strumenti che aggiornano la data di « ultima attività » a ogni follow-up automatico: un follow-up non è un contatto da parte del prospect.
Come restare conformi senza perdere appuntamenti?
Essere conformi e ottenere appuntamenti vanno nella stessa direzione: un messaggio che parla del lavoro della persona, che dice da dove arrivi e che la lascia libera è anche quello che ottiene risposte. La conformità non toglie nulla alla frase d’apertura; è il messaggio generico che costa caro, in rifiuti come in segnalazioni.
Ecco come appare la differenza, su un segnale reale di prospezione.
Esempio
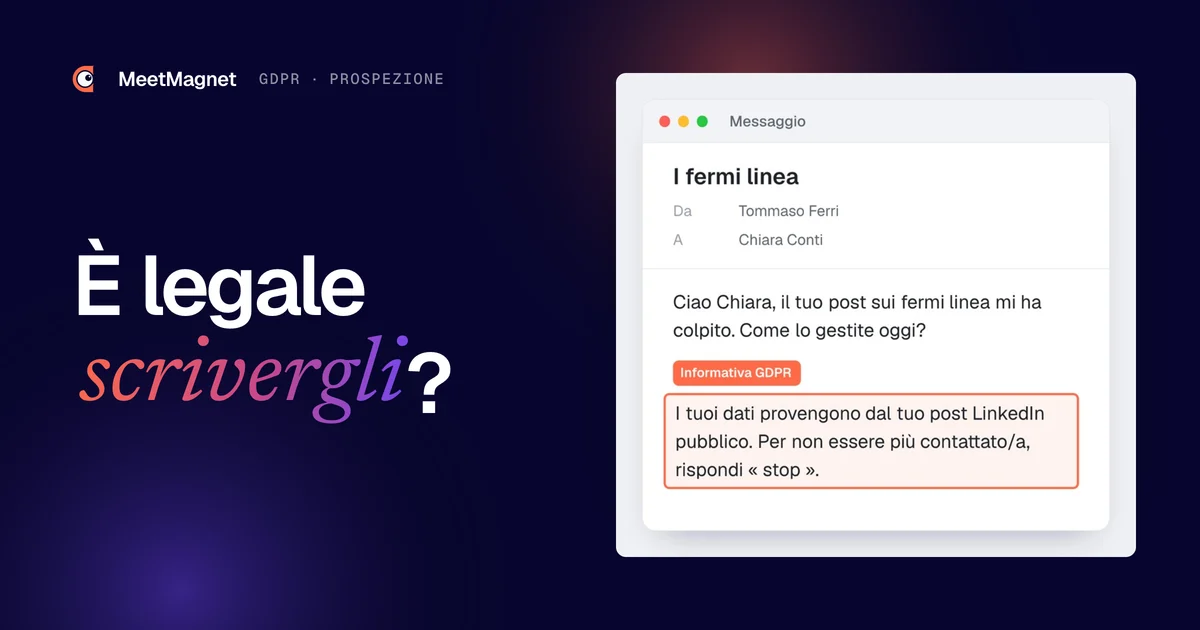
Segnale: la responsabile acquisti di una PMI manifatturiera pubblica su LinkedIn che vuole ridurre i fermi linea dovuti alla manutenzione.
Frase d’apertura sbagliata: « Buongiorno, ho trovato la sua email, aiutiamo le aziende a ottimizzare i costi. Ha 15 minuti questa settimana? » Niente dice perché lei, né da dove arriva l’indirizzo, né come rifiutare.
Frase d’apertura che ottiene una risposta: « Ciao Chiara, il tuo post sui fermi linea mi ha colpito: vediamo spesso questo problema nei produttori che hanno due fornitori di manutenzione per lo stesso parco macchine. Come lo gestite oggi? » Seguita dall’informativa GDPR di cinque righe, con la fonte: il suo post LinkedIn pubblico.
La seconda versione rispetta le tre regole della CNIL, e dà un motivo per rispondere. ✅ Tra i nostri clienti, che scrivono sul ruolo della persona e rispettano ogni rifiuto, il 30 % dei prospect contattati risponde (rilevazione MeetMagnet del 9 ottobre 2026, 27 account clienti paganti, 15.910 prospect, LinkedIn ed email). Un dato che mostra come un messaggio chiaro e firmato non impedisca di ottenere risposte.

È il modo in cui lavora MeetMagnet: si parte da un segnale pubblico legato al ruolo della persona, la frase d’apertura riguarda il suo lavoro, ogni messaggio viene riletto da una persona prima dell’invio e un rifiuto ferma subito la sequenza. Per curare anche l’arrivo nella casella di posta, la nostra guida alla deliverability di una cold email completa questa parte.
Prima della tua prossima campagna, una checklist in sei punti:
- La mia offerta riguarda il ruolo di ogni persona contattata?
- So da dove arriva ogni dato di contatto, e posso dirlo?
- Ogni messaggio dice chi scrive e come rifiutare?
- Un rifiuto ferma la sequenza su tutti i canali?
- I dati senza scambi da tre anni vengono cancellati?
- Una persona rilegge i messaggi, e l’IA viene dichiarata quando conversa da sola?
Il GDPR non chiude la porta alla prospezione B2B: chiede di scrivere alla persona giusta, per un buon motivo, dicendolo apertamente. Sono anche i tre ingredienti di un primo messaggio che ottiene una risposta, e poi un appuntamento. Il vero rischio non è scrivere a uno sconosciuto: è comprare liste di cui non si conosce l’origine, conservare dati all’infinito o far parlare un’IA al posto di una persona senza dirlo. 🚀
Fonti
- « La prospection commerciale par courrier électronique », CNIL, consultato il 27 ottobre 2026, https://www.cnil.fr/fr/la-prospection-commerciale-par-courrier-electronique
- « Prospection commerciale par téléphone (hors automate d’appel) : quelles sont les règles ? », CNIL, consultato il 27 ottobre 2026, https://cnil.fr/fr/prospection-commerciale-par-telephone-hors-automate-dappel-quelles-sont-les-regles
- « Aspiration de données : sanction de 240 000 euros à l’encontre de la société KASPR », CNIL, consultato il 27 ottobre 2026, https://www.cnil.fr/fr/aspiration-de-donnees-sanction-de-240-000-euros-lencontre-de-la-societe-kaspr
- « Questions-réponses sur les référentiels relatifs à la gestion des activités commerciales et des impayés », CNIL, consultato il 27 ottobre 2026, https://www.cnil.fr/fr/questions-reponses-sur-les-referentiels-relatifs-la-gestion-des-activites-commerciales-et-des
- « Règlement européen sur la protection des données, chapitre III (articles 14 et 21) », CNIL, consultato il 27 ottobre 2026, https://www.cnil.fr/fr/reglement-europeen-protection-donnees/chapitre3
- « Les règles du démarchage téléphonique s’imposant aux entreprises », DGCCRF, consultato il 27 ottobre 2026, https://www.economie.gouv.fr/dgccrf/les-fiches-pratiques/les-regles-du-demarchage-telephonique-simposant-aux-entreprises
- « AI Act », Commissione europea, consultato il 27 ottobre 2026, https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
Domande frequenti
Serve un consenso per inviare un'email di prospezione a un professionista?
No. Nel B2B la CNIL, l'autorità francese, ammette che la prospezione via email si basi sul legittimo interesse, senza consenso preventivo, se il messaggio è legato alla professione del destinatario. Ogni email deve indicare chi la invia e offrire un modo semplice per non essere più contattati. Per un privato, il consenso preventivo resta la regola.
Si può comprare una lista di prospect B2B?
Non è vietato, ma diventi responsabile dell'uso dei dati. Devi poter dire a ogni persona da dove arrivano i suoi dati di contatto e verificare che sia stata informata del loro possibile uso nella prospezione. Se il venditore non può dimostrarlo, la lista ti espone a reclami, senza contare i rimbalzi e le segnalazioni di spam.
Il link di disiscrizione è obbligatorio in un'email B2B?
La CNIL richiede in ogni messaggio un modo semplice per rifiutare i contatti, non per forza un link. Una frase come « rispondi stop e ci fermiamo » basta, se la rispetti davvero. Per gli invii in volume, un link di disiscrizione con un solo clic resta utile, se non altro per la deliverability delle tue email.
Cosa rischia un'azienda che fa prospezione senza rispettare il GDPR?
La CNIL può infliggere una multa e renderla pubblica, come per KASPR nel dicembre 2024 con 240.000 euro. Per una PMI il rischio più frequente è più semplice: reclami, segnalazioni di spam e una reputazione rovinata presso i prospect. Rispettare i rifiuti e l'origine dei dati evita l'essenziale.
Un prospect può chiedere da dove arrivano i suoi dati?
Sì. Il GDPR gli dà un diritto di accesso: può chiedere quali dati hai su di lui, la loro origine e il loro uso, e tu devi rispondergli. La CNIL ha anche contestato a KASPR di gestire male queste richieste. Annotare la fonte di ogni contatto nel tuo CRM ti permette di rispondere in pochi minuti.
Etienne Douillard
Cofondatore e CEO di MeetMagnet
Ingegnere e imprenditore da oltre cinque anni, Etienne affianca ogni settimana PMI B2B nella prospezione basata sui segnali d'acquisto.
Dai segnali d'acquisto agli appuntamenti
MeetMagnet individua chi ha un motivo per risponderti adesso, scrive l'apertura che si distingue e una persona vera ti affianca.